タイムズカーの160万件は、なぜそこにあったのか
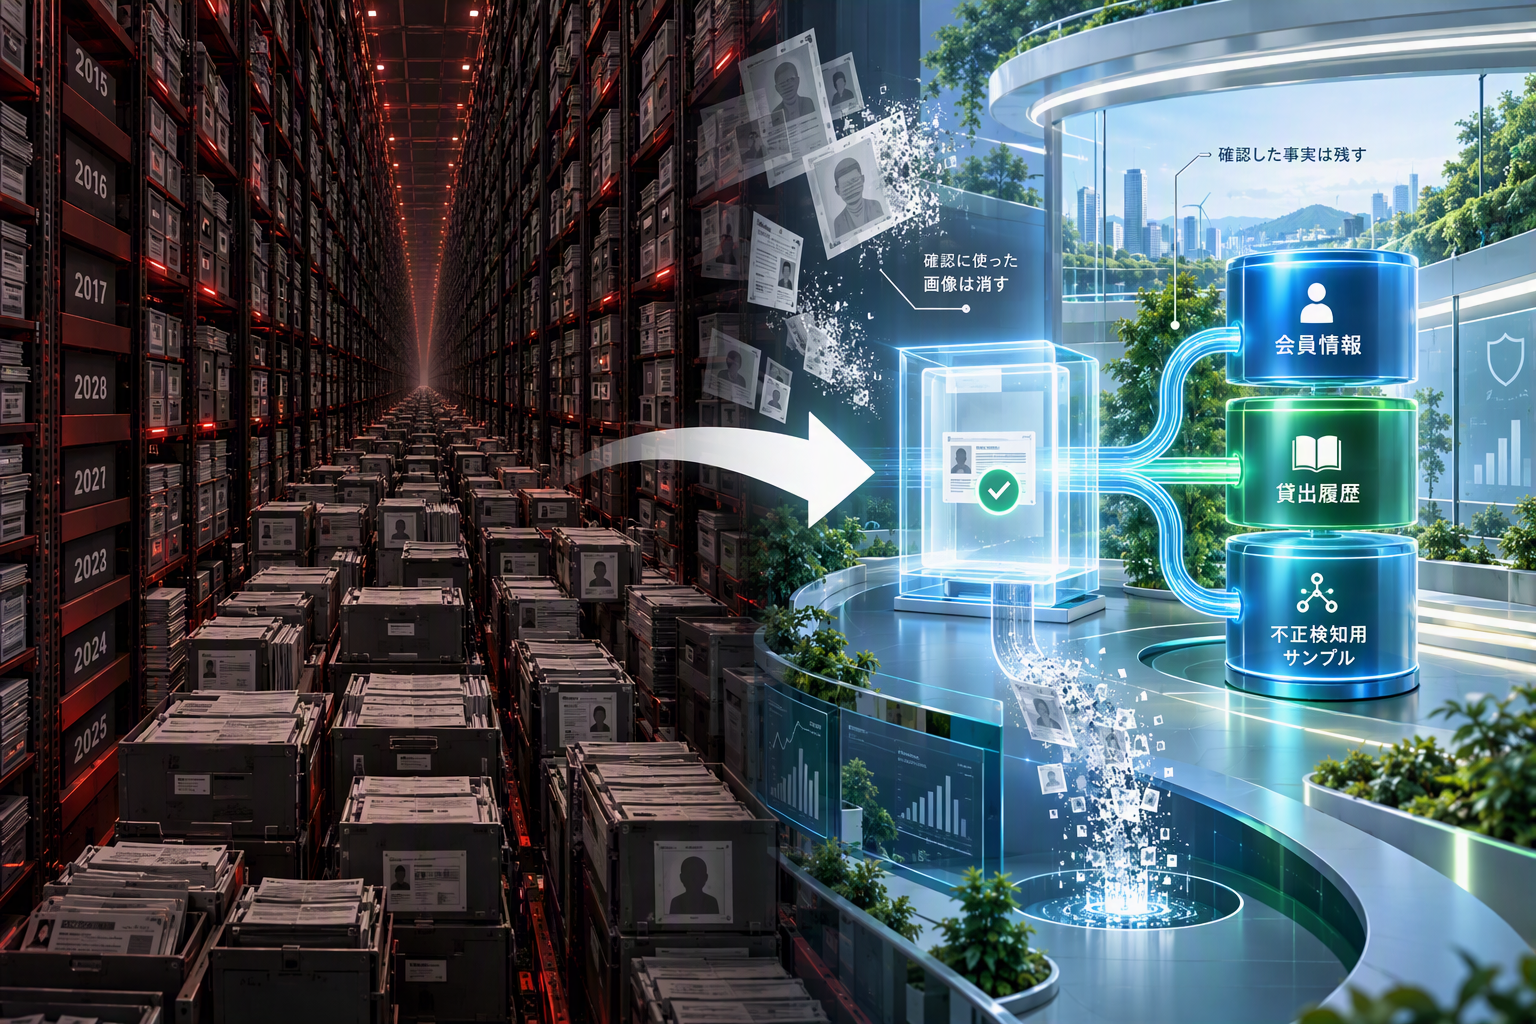
本人確認書類に「寿命」を与え、漏洩を160万件から5万件へ変えるライフサイクル -タイムズカー漏えい考察 #1
目次
なぜ160万件にならなければならなかったのだろうか
本稿の主張は単純です。今回問うべきは漏洩が生じた事実だけではありません。
なぜ160万件もの免許証画像が保持され続けていたのかです。約160万件の漏洩を非難することは容易ですが、プライバシー実務家(のはしくれ)からみた疑問は、その一点にありました。
なぜ漏洩したのかではありません。
画像の取得と保管そのものを否定したいわけではありません。カーシェアをやめろとも、オンライン本人確認をやめろとも、無人貸渡をやめろとも言いません。
むしろ、この事件のために「だからダメなんだ」という空気になることを恐れます。
われわれプライバシー専門家は、画像を取得したならば、「役目を終える時点」が存在する(しなければならない)ということを強烈に意識します。
つまり、本人確認または資格確認のために取得した情報であるなら、その確認が終わった後も長期間保有し続ける理由はあったろうか、と思ったのです。
もっと少なくできたのではないか。数万件であってほしかった。それが、本稿を書こうと思った最初の動機です。
もし免許証画像の保持期間設計が十分に行われて実装されていたなら、今回漏洩した約160万件という数字は、はるかに小さかった可能性があります。
その理由は、退会者のそれが消せるはずだろう、ではありません。
もちろん正確な数字は算出できません。本稿の主張は160万件という数自体やわたしの試算が導く5万件ではありません。
保有すべき免許証画像は、本当にその件数まで増える必要があったのか、という点にあります。
2000万ユーザーがいたら、2000万件になることを甘受したいでしょうか(2000万の免許証コピーを有する企業、想像したくもないことです。)。
侵入を防ぐことは、残念ながらプライバシー専門家にできることではありません。ただ、侵入された場合に(備えてというと語弊がありますが便宜上)備えて、利用者に及ぶ被害の規模を最小化し、適正なサイズのリスクに構成することなら仕事の一面です。
「プライバシー担当」や「個人情報保護担当」は、さんざん取得の適法性や正当性ばかりを語ってきたではないかといわれるなら、我々は反省すべきなのでしょう。どこかで努力義務に甘えてきたのかもしれません。
利用目的のためにデータがあるならば、目的の終点、つまり、データの寿命を設計してこそ本懐を遂げられるのだと信じ、ひとりのプライバシー屋さんの思考過程を残します。
本稿は、タイムズカー事案を素材として、本人確認書類画像のライフサイクル設計について考察し、各社で今行われているリスクとコストの総点検の参考になれればと夢想するものです。
後出しじゃんけんであることを全く否定しません。
タイムズカー事案は何が問題だったのか
2026年9月、タイムズカーは、同社のWebシステムが不正アクセスを受け、約660万件のアカウント情報が第三者に取得されたと公表しました。このうち、運転免許証画像、現住所確認書類画像、学生証画像、家族確認書類画像などの本人確認書類が漏洩したアカウントは、約160万件とされています。
事案の経緯や対象情報の詳細は、タイムズカーの公式発表をご参照ください。
免許証画像の漏洩によって生じ得る被害については、すでに多くの報道や論考があります。
本稿で扱いたいのは、その点ではありません。注目するのは、漏洩時点で少なくとも約160万件の免許証をはじめとする本人確認書類画像が保有されていた事実です。
公表資料だけでは、約160万件が保有されていた本人確認書類画像の全数なのか、攻撃者が取得した範囲なのかはわかりません。全体では約660万件に及ぶ可能性も否定できません。ただ、本稿の論点は総数の確定ではなく、少なくとも約160万件という規模の原画像を継続保有する必要があったのか、という点にあります。
「保有していたこと」の意味を考える
冗長ながら確認しておきたいこととして、160万件が漏洩したのは攻撃者の行為によるものですが、160万件の本人確認書類画像が存在したことは、攻撃者が決めたことではありません。
攻撃者は、侵入してみたら160万件あったから盗ったのです。
160万件そこにあるように決めたのは、タイムズカーです。意思決定と、それに依拠した業務設計と積み重ねた実行によってそこにあったのです。
この区別は、責任追及のためではなく、再発時の被害を小さくするために重要です。
想像したくない未来として、次にまた不正アクセスがあったら、同量の、あるいはもし全歴代会員分あるならば、最大約660万件の画像が漏洩しうるということでしょう。
わたしが門外漢として語るべくもないですが、昨今の状況を踏まえても、侵入を完全に防ぐことは難しく、未知の脆弱性、委託先、認証情報の窃取、内部者など、企業が完全には制御できない要因が残ります。
他方で、どのデータを何件持つか、原画像で持つか一部をマスク処理するか確認結果に変換するか、通常系のデータベースに置くか隔離された審査領域に置くかは、企業が設計できます。
セキュリティ対策とデータ最小化は代替関係ではありません。
侵入を防ぐ対策を重ねながら、なお侵入された場合に備えないのは片手落ちです。持ち出され得る情報を減らす必要もあるのです。金庫を堅くすることと、金庫の中身を必要以上に増やさないことは、同時に行うべきことです。
冒頭にも述べましたが、ここで「退会者のデータをなぜ残していたのか」と問うのは、本質ではありません。
退会後も、取引記録、請求、紛争対応、不正利用対策などのために一定の情報を保持する必要はあります。削除したくても削除できないことは実際にあるのです。
それでは、なぜ私は約160万件が多すぎると感じたのか。
わかりやすいところで単純には、マイナンバー取得の際の本人確認事務を想像したとき、マイナンバーカードの画像を残すようには業務設計しない(したくない)、と思ったからです。
免許証画像など、貸出期間が済んだらすぐに消してほしいと、わたしがタイムズの担当者なら言いたくなります。
それにもかかわらず、公式発表が限定的なので報道を見るに伝わってくる範囲での想像になりますが、免許証画像を含む会員情報全体を一つのものと観念し、同一の保存期間で扱い、同じ終了条件を与えていそうに見えました。これが大いに疑問なのです。
会員資格の終了と、本人確認書類画像の役目の終了は一致しません。さらに厳密に言えば、レンタカー・カーシェア事業において免許証画像が必要なのは、貸出時点です。
本件を論評するうえで問うべきなのは、退会者情報の一律削除ではなく、適切にデータセットが区分され、それぞれに保有継続の理由と終了条件が設計・運用されていたかです。されていないからこうなった、と言いたい気持ちはゼロではありませんが、タイムズにも理屈はあったことでしょう。
本稿を書き上げて思うのは、非対面で継続的に貸し出すサービス形態であることに解消できないジレンマを抱えたのではないかということです。
タイムズの苦悩を想像する (貸出時に免許証確認ができない)
道路運送法より許可される自家用自動車有償貸渡業(道路運送法第80条)においては、当然、レンタカーやカーシェアにより自動車を運転するユーザーの免許証を確認する必要があります。
テクニカルには、事業許可の条件として、貸渡簿を備えて2年間保存し、また、貸渡証を借受人に交付する必要があり、そのなかに運転免許の種類と運転免許証の番号とを記載することになることから、法令上も運転免許証の確認をしなければならないという構造です。
貸渡簿と貸渡証への記載義務は、原理的には貸渡しのたびに生じます。会員登録時に一度だけ果たせば足りる義務ではありません。
当然で、同一人であったとしても、運転免許証の番号が変更されうることは最近の再発行受付のニュースによって多くの人が知るところであり、そもそも住所や氏の変更がライフステージによってはありうるのです。
「何が言いたい」と思うかもしれません。
会員情報に免許証由来の情報を絶対に接続することにならざるを得ないのか、といえば、そうではないということです。
批判は承知の上で書きますが、予約・利用のレコード内に免許の種別と番号が載っておればよいということは一応可能なのです(ゲスト予約など認めないでしょうが、もし認めていたとしたらということを想像してください。)。
毎回予約時に免許証提示させるなんて、運用できるはずがない、と言われることでしょう。書いておきながら、わたしだってこんな提案をすることには躊躇を覚えます。
まさにそこにこそ、今般タイムズが会員情報と免許証情報を密接に保持するしかなかった苦悩があるのではと想像したのです。
仮説に過ぎません。ただ、闇雲に論難することはできないかもしれないと思ったのです。
つまり、本来ならば、言い換えると、監督官庁の要求を額面にそのまま読むならば、貸渡簿や貸渡証の作成ごと(予約または利用開始ごと)に免許証は提示を受けなければならない。しかし、それは、顧客の利用体験全体を著しく損ねるものであり、短時間利用も高頻度利用も大いにありうるカーシェアというコンセプトを失わせるものである。
ユーザーの免許証に変更が生じることも想定しなければならない。会員登録時に免許登録をさせるだけでは、継続的な利用のなかで情報が変更されることもあるだろう。果たしてユーザーが変更のあるたびに正しく更新処理をしてくれるかはわからない。
それにもかかわらず、一度取得した免許証情報をもとに、以後すべての利用について、当時の情報を貸渡簿や貸渡証に転記することは正しいのか。
もしかしたら、ここに160万件もの漏洩が生じる苦悩のもとがあったのではないかと想像します。
苦肉の策ではあるが、タイムズとユーザーとが共通の認識のもとに、現時点で有効に登録している免許証はこれである、というために免許証画像の保持の選択をするしかなかった。
画像を削除すべきだという主張には一理あります。しかし、一度登録された情報だけを根拠に、その後のすべての利用を無期限に顔パスさせることにも問題があります。免許証画像の保持は、この顔パスを避けつつ、利用のたびの提示も求めないために選ばれたのかもしれません。
「毎度ありがとうございます。免許証はあのときのですよね、わかっています。いってらっしゃいませ。」と言えなかった結果なのかもしれないと思うのです(顔パスにもなっていないのではないかという批判は、ありうると思います。)。
道路運送法に対しては、むしろそれが誠実な事業というべきかもしれません。
ただそれでもなお、次の漏洩事故が5万であってほしいと願います。
確認とは何か。利用目的を徹底して掘るしかない。
先ほど、想像の世界ではありますが、タイムズが会員情報の一部として免許証画像を持つに至ったストーリーを開陳しました。苦しい主張かもしれませんが、しかし、この仮想タイムズの論を完全に誤りだとしてしまうことは難しいのではないでしょうか。
保有すべき理由も削除すべき理由も、一応成立するとしたら、なにを天秤にかければよいでしょうか。一からオペレーションを組み上げてみます。
まず、カーシェア事業者が利用者の運転資格を確認することは、法令上も必達です。本人確認せよ、とはおそらく求められていませんが、自動車という高額かつ高リスクなものを貸し出すからには、事業上の要請として一定水準の本人確認は必要でしょう。
なお、報道によれば、タイムズが免許証情報を保持していたのは、不正利用の対策であるようです( https://www.nikkei.com/article/DGXZQOUC052TF0V01C26A0000000/ )ので、これも一先ず加えておきます。ブラックリストに近いニュアンスのように見えます。
ざっと想像できる免許証画像の使途はこんなところでしょうか。
- 利用者の運転資格の確認
- 取引相手としての本人確認
- 不正利用防止のための対策(ブラックリスト構築)
果たしてこれらは、いつその目的を達したとして、画像削除を要請するのでしょうか。結論から言えば、このいずれにおいても、原画像を会員資格と連動させながら持続的に保持するほどに強いニーズは発見できませんでした。
運転資格の確認は、先ほど述べたようにかなり難しいので、後回しにします。
取引相手としての本人確認について必要なのは、典型的には、事後に賠償請求や訴訟を行える程度に相手を特定できる情報です。氏名と住所を取得し、それらを運転免許証によって確認した事実を記録していれば、通常はその目的を満たせるでしょう。原画像がなければ責任追及できない場面としては、本人性が争われる場合が考えられます。しかし、偽造免許証によるなりすましであれば、原画像を残していても、画像に写る本人と実際の利用者との同一性が当然に証明されるわけではありません。したがって、本人確認の目的だけから原画像の長期保存を正当化するのは難しいように思います。
不正利用対策としてブラックリストを構築する必要はあり得ます。氏名、住所、顔画像、免許証番号などを照合し、過去に資格を喪失した会員や偽造の疑いがある申込みを検知する仕組みです。しかし、悪意ある者が過去の免許証画像をそのまま再利用するとは限らず、氏名や住所の一部を変え、別人の顔画像や番号を組み合わせることも考えられます。そうであれば、必要なのは原画像を一律に保存することではなく、不正検知に有効な項目を抽出して照合することです。偽造の疑いが生じた画像だけを例外的に保全する設計も可能でしょう。
改めて、本丸の運転資格確認を検討します。
許可基準は、貸渡簿や貸渡証への記載事項を定めていますが、確認手続の方法までは詳しく定めていません。少なくとも、確認に用いた原画像を保存し続けることを求める明文の規定は見つけられませんでした。前記報道記事でも、国土交通省は画像保存を要求していないと説明しています。他方で、事業者が、確認の正しさを事後的に説明するために原画像を保存したいと考えることには一応の理由があります。そこで問うべきなのは、原画像がなければ確認の事実を証明できないのか、という点です。
それでは、原画像があったら、何を証明できるのでしょうか?
言うまでもなく、タイムズは、警察でも公安委員会でもありません。所定の記載事項が無いとか外形上に不自然な点が見られるといった限定的な審査を超えて、運転免許証の真偽や有効性を自ら診断する能力は無いのです。タイムズは、というよりも、どんな事業者にもこの能力は無いのです。どれほどのコストをかけても、警察か公安委員会が教えてくれない限り、この能力を獲得することはできません。
それならば、例えば、ある利用者が免許停止処分中に運転しようとしていないか、審査する法的義務は無いのです。オービスに撮影されたり、駐車違反を犯したり、当て逃げをしたりする悪質な利用者が仮に偽造した免許証を登録しており、正しく責任追及ができないことは、社会的不正義でもありますが、これを原理的に防ぐために貸渡簿や貸渡証に免許証番号等を載せているわけではないということです。
確かに確認実績を示すものとして免許証画像は有効に機能しますが、これ自体が残っていたとしても、防げる何かがゼロとは言いませんが、あまりメリットは無いのです。
原画像を残す代替として、一般論ではありますが、誰が、いつ、どの方法で、どの項目を確認し、どの結果を会員情報に反映したかを監査証跡として残せば、適切な方法で確認を実施した事実は示せます。原画像を保存することだけが証跡ではありません。
個人情報保護法において、あるいは、データ保護の世界において、関連性(relevancy)という言葉が語られることがあります。個人情報が利用目的に対して関連性を持たなければならないとの命題を前にして、本件は、貸渡簿または貸渡証の保存事務やこれを転用しての本人確認や不正対策という利用目的に対して、relevantとは言いがたいものだと思うのです。
効用が無いか、きわめて限定的だからです(なお、率直なところ、日本の個人情報保護法でもって本件を非難するとき、どこにこの命題を読み込むべきなのかはっきりしませんが。)。
ただ、タイムズのジレンマには、別の回答を用意しなければなりません。ただ顔パスするのではなく、しかし、会員数分の免許証画像を保持しない仕組みを提案します。
あるべきライフサイクル
ここまで見てきたように、本件の論点とすべきは本人確認そのものではありません。免許証画像の取得自体には合理性があっても、会員資格が続く限り原画像を保持する必要があるとは限らないということです。
レンタカーやカーシェアにおいて、利用者の運転資格とその本人性を確認するのは法律上の要請でもあり、かつ自然です。また、非対面サービスである以上、反論の余地を認めつつ、利用開始よりも事前に、つまり会員登録時に免許証の提示を求めることにも一定の合理性があるでしょう。
繰り返しになりますが、免許証画像を保持する正当性は、会員であること自体から生じるのではありません。登録、更新、予約、利用開始など、運転資格を確認する具体的な場面との関係で判断すべきです。
多くの事業者は、
・取得する
・利用する
・保存する
ところまでは設計し、実装しています。
タイムズがそうだとは言いません(実際に7年だと言っています。)が、しかし、いつ削除するのかまで設計していないことが少なくありません。特に、若い企業なら、後回しにできるからかもしれません。保持するための一応の根拠がある、ということは、その実装まで猶予があると思うのは人情です。報道では税法上の7年が取り沙汰されますが、係争をにらむならば10年だって根拠があります。
ここまでの議論を踏まえると、弱々しい一理しかないですが、一理あるとは言いうるのです(今設計して実装しておかないと、将来もやらないことになると思いますよとは声高らかに言いたいものの)。
レンタカー・カーシェアをやる以上、免許証画像は、取り扱うしかないとはいえ、画像は確認後、法令上は削除できる前提に立てることはすでに議論しました。本人確認書類たる免許証画像は、外部漏洩だけではなく、内部者リスクも相当高い情報であり、一刻も早く削除していきたいのです。最小限に保有数を留めるとしたら、どのように考えればよいでしょうか。
2案用意してみました。正しくは、1案目は成功しませんでした。
案1: アクティブユーザーのものに限り保持
会員情報に免許証情報を組み込みつつ、原画像の保有数を減らすならば、アクティブユーザー数に限定すればよいのではないか。おそらく現行の会員情報モデルとの親和性も高いのではないかと想像します。
アクティブユーザー、つまり、常連さんであれば、顔パスもOKだろうという訳です。削除期限が予めセットされているが、ユーザーの利用によってその期限が延長されていきます。利用頻度が多くないユーザーに関しては、再度利用時に免許証の登録を要求することとなります。
たとえば最終利用日が3か月以内のユーザー(かつ免許証有効期限が残存しているユーザー)に限って画像を保持することなどが一案です。
仮に、最終利用日から3か月以内で、かつ免許証の有効期限が残っているユーザーだけの画像を保持するとします。一次資料による正確な利用者数は確認できませんが、会員数、車両台数、決算説明会資料から、1か月間のアクティブユーザーを約100万人、3か月間のユニークユーザーを150万から200万人弱と仮定すると、原画像の保有数もおおむね150万から200万件となります。対象をアクティブユーザーに限っても、今回漏洩した約160万件と同程度の規模が残るため、この案では保有総量を大きく変えられません。
期待したほどには減りませんでした。当初は、これで数十万程度の規模感になってくれたらよいなと思っていました。
しかし、現在のタイムズにおいてもこれは妥当しませんし、アクティブユーザー数に連動させる保有数の制御では、結局のところ将来的にタイムズが目指す世界観ではおそらく数百万から千万に迫る免許証画像を抱えることになってしまいます。
案2: イベント処理中のみ保持
それならば、タイムズには申し訳ありませんが、思い切って画像保持をやめるしかありません。免許証画像の長期保持は、気持ちは理解しますが、実益に乏しい。
第二案では、原画像を会員情報の一部として保存せず、確認イベントの処理中だけ保持します。審査結果を会員情報または貸渡記録に反映した後、原画像を削除する方式(偽造の疑いが生じた画像だけは、通常の処理領域から分離した保全領域に例外的に保存)です。
ただ、タイムズの誠実さを汲みましょう。
一回性の確認(会員登録時+数年に一度の免許証更新時)しか行われない顔パス以上の「確認」にならなければなりません。
したがって、3か月以上利用がなかった会員には、次に予約へ進む時点で免許証の再登録を求めましょう。継続的に利用する会員についても、前回の確認から1年を超えて顔パスさせず、次の予約時に再登録を求めます。これにより、休眠会員の画像を保持することもなく、実際に利用しようとする会員についてだけ免許証情報の鮮度を定期的に回復でき、さらに免許証画像を持たずに継続予約をさせるに当たっての不安もかなりの程度払拭できます。
個人情報の性質やリスクとしても、免許証画像を(負の)資産とすることなく、ただ一時的な処理データとして扱う転換が得られます。
ユーザーイベント数 (新規登録 + 長期未利用 + 免許証更新) / 日 * 審査期間 = 一時保持枚数
以下の試算は、正確な需要予測ではなく、保有量がどのように変わるかを見るための概算です。新規登録数は公表資料を参照し、それ以外のイベント数は、会員数と利用頻度から置いた仮定に基づきます。また、確認イベントに該当した全会員が画像を送信するのではなく、その後に実際に予約しようとした会員だけが再登録へ進むものとします。この前提で、新規登録、免許証の期限到来、3か月以上の未利用後の復帰、前回確認から1年経過後の利用再開について、月間の画像受付件数を見積もります。
| イベント種類 | 発生条件 | 月間件数 |
| 新規登録 | 会員登録時 | 5万 |
| 免許証期限到来 | 登録した免許証が失効し、または失効直前となった時 | 4-5万件 |
| 利用復帰 (3か月間以上休眠) | 3か月以上有効な利用実績が無い時 | 5-10万件 |
| 最終確認日から1年間経過 | 最後に免許証登録をしてから1年間が経過し、または経過しそうになった時 | 15-20万件 |
| 合計 | 30-40万件 | |
タイムズによれば、審査期間は新規の場合には5分から3時間で、更新時には3-4営業日を要するとのことでした(この差分は、単に新規ユーザーは処理の優先度をあげた結果なのか、それ以外の理由があるのかはわかりません。)。
ピーク変動や曜日差を捨象し、新規登録5万件は平均半日、既存会員の更新等30万件は平均3営業日だけ滞留すると仮定します。暦日30日、営業日20日で単純計算すると、同時に処理領域へ存在する原画像は、5万件 × 0.5日 ÷ 30日 + 30万件 × 3営業日 ÷ 20営業日 = 約4万5,833件です。これは月間受付件数ではなく、ある時点で漏洩対象となり得る原画像の平均的な滞留件数を表します。
5万 × (0.5 / 30) + 30万 × (3 / 20) = 45,833 件
予測値の精度をここで詰めたい訳ではありません。ただ、在庫量の増えるメカニズムが変わり、コストも桁違いに下がりうるということです。
重要なのは、免許証画像取得・保有の契機は、厳密にはあくまでも実利用にあると強烈に認識することです。会員であることにはありません。
同一のライフサイクルで管理する必要はありません。具体的な実装方式は既存システムや運用に左右されますが、少なくとも検討可能な設計課題です。
この差は、漏洩時に企業が負担し得る費用にも直結します。仮に、本人確認書類画像1件当たりの通知、問い合わせ対応、補償その他の費用を合計1万円と置くと、160万件では160億円、4万5,833件では約4億5,833万円です。実際の費用は事案ごとに異なり、1万円という単価も仮定にすぎません。それでも、事故時の費用上限も同じ方向に圧縮できることは説得的に示したといえないでしょうか。
わたしならば、(2)を推します。
免許証画像を削除することと、免許証情報をデータに残すことは、当然両立します。わたしの提案であっても、会員情報の一部として免許証番号等が載ることを前提としています。
本人確認書類画像の漏洩が重大なのは、そこに氏名、住所、生年月日、顔写真、免許証番号など、なりすましに利用され得る情報が一体として表示されているからです。個々の項目をデータとして保持する場合と、証明書の原画像そのものを保持する場合とでは、漏洩時の危険性が異なります。
なお、何らかの目的で画像をAIに学習させたい(削除してしまっては利用できない)という議論があるかもしれません。詳しくは稿を改めたいところですが、わたし個人としては、そのAIを最大限に考慮に入れるとしてもなお、その学習後に削除することでAI開発を質的に阻害することはないと言えるように思っています。ともあれ、これに反論がありうべきことは理解していますが、利用目的において別なので、機会を改めて検討したいと思います。
変えるべきなのは、データの寿命
プライバシーガバナンスというと、しばしばコンプライアンス対応、つまり管理コストの話だと受け取られます。しかし、本稿で提案した設計変更の意味は、単に保有量を減らすことではありません。原画像の保有量を累積会員数ではなく、一定期間の確認イベント数と審査期間の積に連動させれば、事業が成長しても、漏洩時のリスクが同じ速度で膨張しにくくなります。
累積会員数に比例して増え続けるストックを、確認件数と審査期間に応じて一時的に滞留するデータへ変える。そうすれば、次の事故で漏洩し得る件数を、数百万件の累積値ではなく、処理中の数万件に抑えられる可能性があります。プライバシー対応を、法令に従うための費用ではなく、事故時の最大損失を制御する投資として捉え直すことができます。
もちろん、侵入防止への投資が重要でなくなるわけではありません。ただ、侵入者や未知の脆弱性を企業が完全に制御することはできなくても、侵入時に存在するデータの種類と量は企業が設計できます。金庫を堅くすると同時に、その中身を必要以上に増やさない。この二つを同時に行うことが、被害を小さくするための設計です。
本稿は、カーシェアを批判するものでも、レンタカーのオンライン化や無人化に反対するものでもありません。本人確認をやめる必要も、カーシェアの利便性を捨てる必要もありません。事業、サービス、利用者体験を大きく変えずに、本人確認書類の扱いだけを変えることはできます。
私が提案したいのは、本人確認書類に寿命を与えることです。確認イベントごとに画像を取得し、必要な情報と監査証跡を残したうえで、役割を終えた原画像を削除する。利用目的を定めるだけでなく、その目的がいつ達成され、何を残し、何をいつ削除するのかまで決めて、初めてデータのライフサイクルを設計したと言えます。
具体的な実装には、現在のシステムや審査体制に応じた検討が必要です。外部から確認できる情報だけでは、現在の保存設計に至った事情や運用上の制約を知ることもできません。それでも、経営者、プライバシー実務家、エンジニア、セキュリティ担当者が同じテーブルにつき、原画像を持ち続ける費用と、確認後に削除する仕組みを実装する費用を比べることはできます。
侵入防止への投資だけでなく、侵入されたときに存在するデータを減らす投資も、経営判断の対象にしてほしいと思います。事業は変えなくてよい。変えるべきなのは、データの寿命です。